Más allá del HTTPS: mejorando la seguridad web
Tener el candado del navegador no significa que tu sitio sea seguro. El certificado solo cifra la conexión; lo que decide de verdad la seguridad es qué versiones del protocolo aceptas, qué cifrados permites y qué cabeceras envías. Un sitio con certificado válido pero con TLS 1.0 activado es un sitio vulnerable con candado verde.
En un artículo anterior explicaba de forma básica la importancia del HTTPS para un sitio web. Implementar un sitio web seguro va más allá de usar un certificado.
Lo que aprenderás:
- Hablemos de TLS
- Las suites de cifrado
- Cómo verificar el nivel de seguridad de tu sitio
- TLS 1.3 por defecto
- Otras buenas prácticas
- Preguntas frecuentes
Revisado en agosto de 2026. El artículo es de 2021 y su parte técnica había envejecido: decía que TLS 1.3 «ya tiene más de dos años» —hoy son ocho—, daba una cifra de adopción de aquel año y no mencionaba HTTP/3, que se estandarizó en 2022. Todo eso está corregido.
A medida que los protocolos se vuelven menos seguros debido a fallas descubiertas, surgen nuevos estándares o versiones mejoradas de esos protocolos.
El uso de estos protocolos o sus malas implementaciones son una de las causas más comunes de problemas de seguridad. De hecho, en la edición de 2021 del Top 10 de OWASP (Open Web Application Security Project), las fallas criptográficas ocupan el segundo lugar de la lista.
Hablemos de TLS
El protocolo de Seguridad de Capa de Transporte o TLS por sus siglas en inglés es el protocolo usado actualmente para garantizar la seguridad en las transferencias web. Es el protocolo que reemplazó al antiguo (y ya inseguro) SSL (Secure Sockets Layer).
El protocolo TLS es relativamente complejo y a veces no se entiende del todo bien. El TLS tiene tres componentes:
- Handshake: es el acuerdo entre cliente y servidor sobre qué algoritmos utilizar durante la comunicación.
- Certificados: son los documentos cifrados que proporcionan autenticación y confianza, es decir, ambas partes se aseguran de que se están comunicando con quien dice ser.
- Suite de Cifrado: son los protocolos que se encargan de cifrar la comunicación.
Cada uno de estos componentes tiene su propio conjunto de protocolos y estándares. Existen numerosos factores que hacen una conexión TLS realmente segura.
Sorprendentemente, existen muchos desarrolladores y agencias que solo instalan un certificado, revisan que se pueda hacer la conexión por https y listo, trabajo terminado.
Pero no es del todo así, existen otros elementos que deben considerarse para que esa conexión https sea realmente segura.
El protocolo TLS está en constante evolución y debemos estar pendientes de los cambios relevantes y en las nuevas amenazas.
Veamos algunos datos técnicos interesantes:
- TLS 1.0 y 1.1 están oficialmente obsoletos por sus fallas de seguridad.
- La versión 1.3 se publicó en 2018 y sigue siendo la más segura. Su adopción ha crecido mucho desde entonces; la cifra actualizada la publica SSL Pulse, de Qualys, y conviene mirarla ahí en vez de fiarse de un número escrito en un artículo.
- El uso de ECDSA (Elliptic Curve Digital Signature Algorithm) ha ido en aumento. Es uno de los algoritmos de firma más eficientes.
- Aun así, sigue habiendo servidores con configuraciones que ya no se recomiendan. Lo que en 2021 era un problema masivo hoy es minoritario, pero no ha desaparecido: por eso hay que medirlo en tu servidor y no suponerlo.
Las suites de cifrado
Las suites de cifrado son una serie de mecanismos que se utilizan durante el proceso de comunicación entre el cliente (navegador) y el servidor. Se utilizan algoritmos diferentes para cada fase (intercambio de llaves, autenticación, cifrado, etc.).
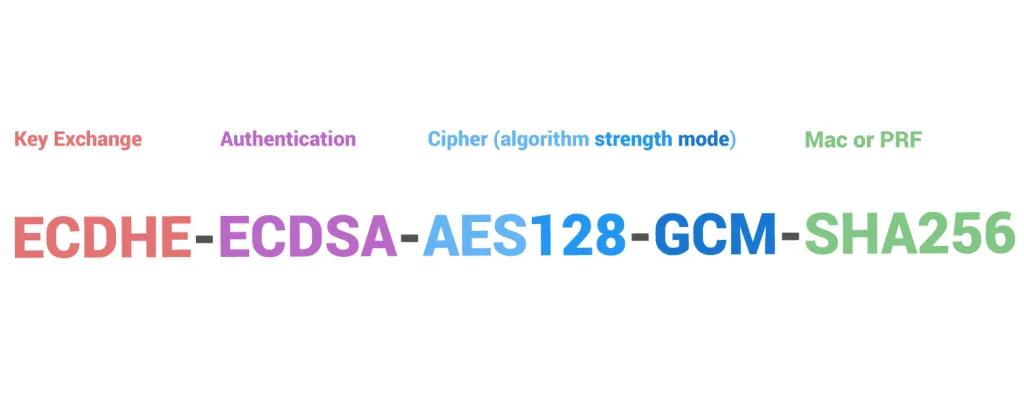
Componentes de una Suite de Cifrado
¿Por qué son importantes?
Porque determinan entre otras cosas, el nivel de seguridad (el protocolo a usar), la compatibilidad del tráfico HTTPS y el rendimiento (velocidad de carga, etc.).
Como los clientes son tan variados (diferentes versiones de sistemas operativos y navegadores), el servidor debe garantizar que cuenta con una suite de cifrado acorde para cada una de ellas.
Esto tiene un lado negativo ya que hace que el proceso sea susceptible a un tipo de ataque en el que se fuerza al servidor a usar versiones menos seguras de los protocolos.
Este ataque de degradación, conocido como Poodle Attack, es el primer paso para un segundo ataque donde se explota el protocolo vulnerable para comprometer la información cifrada.
A partir de 2014 han surgido variaciones al Poodle Attack y otros tipos de ataques a TLS.
TLS 1.3 simplifica mucho el uso de las suites de cifrado ya que utiliza solo unos pocos algoritmos de cifrado. Por ejemplo, TLS 1.3 utiliza solo 3 algoritmos en la mayoría de los casos.
Cómo verificar el nivel de seguridad de tu sitio
Existen herramientas online para verificar el nivel de seguridad de la implementación HTTPS en un sitio web. La que más utilizamos en labsware es SSL Labs de Qualys. Si eres un poco más técnico, puedes usar Cryptonice de F5 Labs.
SSL Labs te muestra los detalles más importantes de la implementación https de tu sitio web y le da una calificación de acuerdo a varios factores, que puedes ver aquí.
Si los resultados de tu sitio web arrojan B o menos, necesitas mejorar la seguridad https urgentemente.
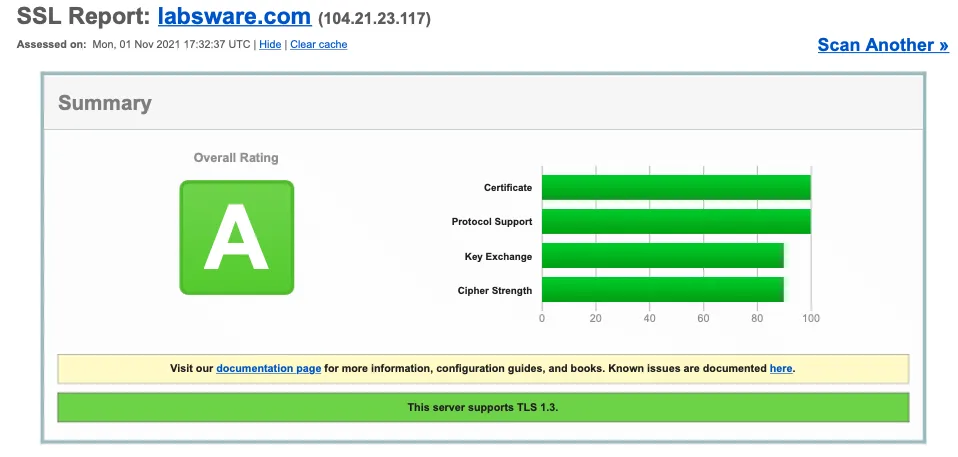
Resultados de SSL Labs para labsware.com
En los resultados del test a tu sitio web, puedes ver los detalles del Certificado que utilizas, la configuración del protocolo TLS y las versiones que soporta, así como las suites de cifrado.
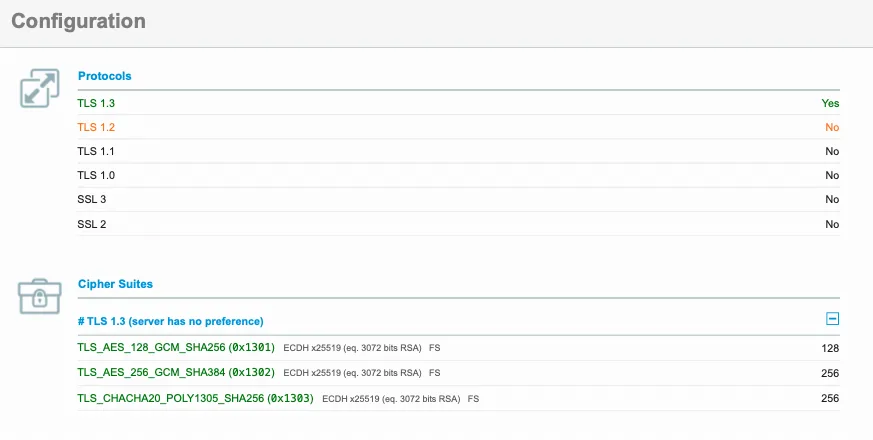
Protocolos y versiones
Otro resultado interesante es la simulación del Handshake que hace el navegador y el servidor. Aquí se simula la comunicación utilizando diferentes versiones de navegadores y protocolos para ver el comportamiento del sitio web ante sus peticiones, por lo que mencionamos antes sobre ataques de degradación y otros problemas.
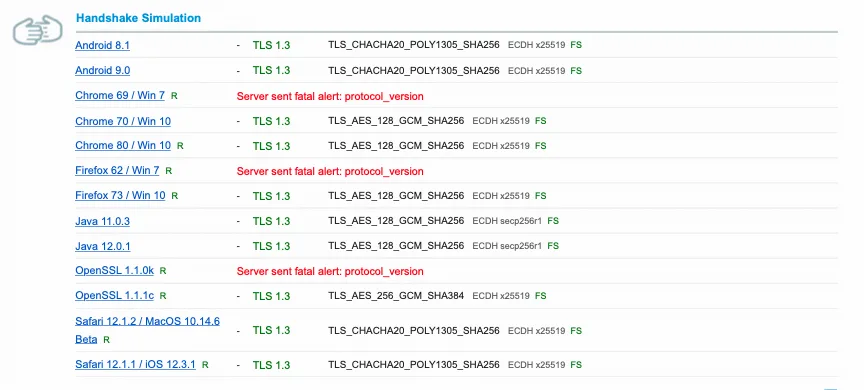
Simulación de Handshake
En los casos donde se utiliza una versión vieja de un navegador o el cliente pide usar una versión no segura del protocolo TLS, el servidor no permite (o no debe) la comunicación.
TLS 1.3 por defecto
La primera medida de seguridad es implementar la versión 1.3 del protocolo TLS y configurar el servidor para que solo utilice esta versión. Esta opción parece obvia si estamos hablando de utilizar la versión más segura de TLS pero es importante que las configuraciones se realicen de forma adecuada, sobre todo si tienes un sitio web que maneja información sensitiva como una tienda online, por ejemplo.
Otras buenas prácticas
Adicional al uso de TLS 1.3, puedo mencionar otras medidas que puedes implementar para mejorar tu implementación https.
HTTPS Redirect
La primera opción es redirigir el tráfico HTTP hacia HTTPS. La vía más sencilla es hacerlo en el archivo .htaccess de tu sitio web.
Esta configuración crea una redirección 301 para cada solicitud HTTP hacia su equivalente seguro, es decir, HTTPS.
Implementar HSTS
HTTP Strict Transport Security (HSTS) es un mecanismo que permite a un servidor web declarar que sus contenidos solo son accesibles a través de una conexión segura.
A diferencia de la redirección este mecanismo funciona a nivel del encabezado HTTP, por ende es más efectivo ya que es como “obligatorio” por decirlo así y no solo una redirección.
Usar HTTP/2, y mejor HTTP/3
HTTP/2 fue la mayor actualización del protocolo HTTP en dos décadas: mejoras sustanciales en rendimiento, semántica y seguridad. Puedes comprobar si tu servidor lo admite con esta herramienta.
Y desde 2021 hay una versión más: HTTP/3, estandarizada en 2022. Cambia la base del transporte —usa QUIC, sobre UDP, en vez de TCP— y con eso resuelve un problema viejo: cuando se pierde un paquete, HTTP/2 detiene todo lo demás que viajaba por la misma conexión; HTTP/3 no. La diferencia se nota sobre todo en redes móviles y conexiones inestables, que es justo donde entra buena parte de tus visitantes.
Los navegadores actuales ya lo admiten —puedes verificarlo en Can I Use— y activarlo suele ser cuestión de una opción en el panel de tu proveedor o de tu CDN. Es de las pocas mejoras de rendimiento que no requieren tocar el sitio.
Preguntas frecuentes
Saqué una A en SSL Labs, ¿ya estoy seguro?
Estás bien en el transporte: la conexión entre tu servidor y el navegador está bien montada. No dice nada del sitio en sí. Un WordPress sin actualizar con una A sigue siendo un WordPress sin actualizar.
¿Puedo desactivar TLS 1.2 y dejar solo 1.3?
Puedes, y es lo más seguro, pero mide antes a quién dejas fuera. Los clientes muy antiguos no negocian 1.3 y verán un error, no una advertencia. Para un sitio con público general suele convenir mantener TLS 1.2 activo; para uno que maneja información sensible, la decisión es distinta.
¿El HSTS puede dejarme el sitio inaccesible?
Sí, y por eso conviene entenderlo antes de activarlo. Le dice al navegador que durante un plazo solo acepte HTTPS para tu dominio, y ese plazo no se puede cancelar desde el servidor: ya está guardado en el navegador de quien te visitó. Empieza con un plazo corto, comprueba que todo funciona, y súbelo después.
Todo esto lo lleva mi proveedor de hospedaje, ¿tengo que hacer algo?
Compruébalo, que es gratis y toma un minuto. La mayoría de los buenos proveedores traen una configuración correcta de fábrica, y ahí no hay nada que hacer. Los problemas aparecen en servidores configurados hace años y nunca revisados.
Qué te llevas de todo esto
Implementar estas medidas hace tu sitio más seguro y, de paso, más rápido, lo que también ayuda al SEO.
Pero el punto de este artículo es más simple: el candado no es la meta, es el principio. Pasa tu dominio por SSL Labs ahora mismo. Si sale A, ya sabes que esa parte está resuelta. Si sale B o menos, acabas de encontrar trabajo pendiente que no sabías que tenías.